An ninh phải được tính ngay từ đầu
Một tòa nhà không thể xây xong rồi mới nghĩ đến lối thoát hiểm. Hệ thống dữ liệu cũng vậy. Ngay từ khâu thiết kế, phải xác định dữ liệu nào cần được bảo vệ ở mức cao, ai được quyền truy cập, hoạt động nào phải được ghi nhận, dữ liệu được sao lưu ra sao và ứng phó thế nào khi xảy ra sự cố. "Lá chắn" của siêu đô thị số vì thế phải nhiều lớp bảo vệ liên kết với nhau mới đem lại giá trị bền vững.
Bởi vậy, an ninh phải được đặt ra ngay từ khi hình thành hệ thống, chứ không phải là lớp kỹ thuật gắn thêm sau cùng. Nghị quyết số 57-NQ/TW xác định bảo đảm chủ quyền quốc gia trên không gian mạng, an ninh mạng, an ninh dữ liệu và an toàn thông tin là yêu cầu xuyên suốt trong phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số.
Dữ liệu là nguồn lực quan trọng, nhưng không có nghĩa cơ quan, tổ chức hay doanh nghiệp phải thu thập càng nhiều càng tốt. Mỗi thông tin được thu thập đều kéo theo trách nhiệm quản lý và bảo vệ. Dịch vụ chỉ cần họ tên, số điện thoại thì không nên yêu cầu thêm những dữ liệu không liên quan; dữ liệu đã hết mục đích sử dụng cũng không nên lưu giữ kéo dài.
Cách tiếp cận này giúp giảm rủi ro ngay từ đầu. Dữ liệu không cần thiết, nếu không được thu thập, sẽ không thể bị đánh cắp từ cơ sở dữ liệu; quyền không cần thiết, nếu không được cấp, cũng khó bị lợi dụng khi tài khoản gặp sự cố. Luật Bảo vệ dữ liệu cá nhân, có hiệu lực từ ngày 01/1/2026, làm rõ hơn quyền của cá nhân và trách nhiệm của bên xử lý dữ liệu. Có dữ liệu không đồng nghĩa với có quyền sử dụng dữ liệu đó cho mọi mục đích.
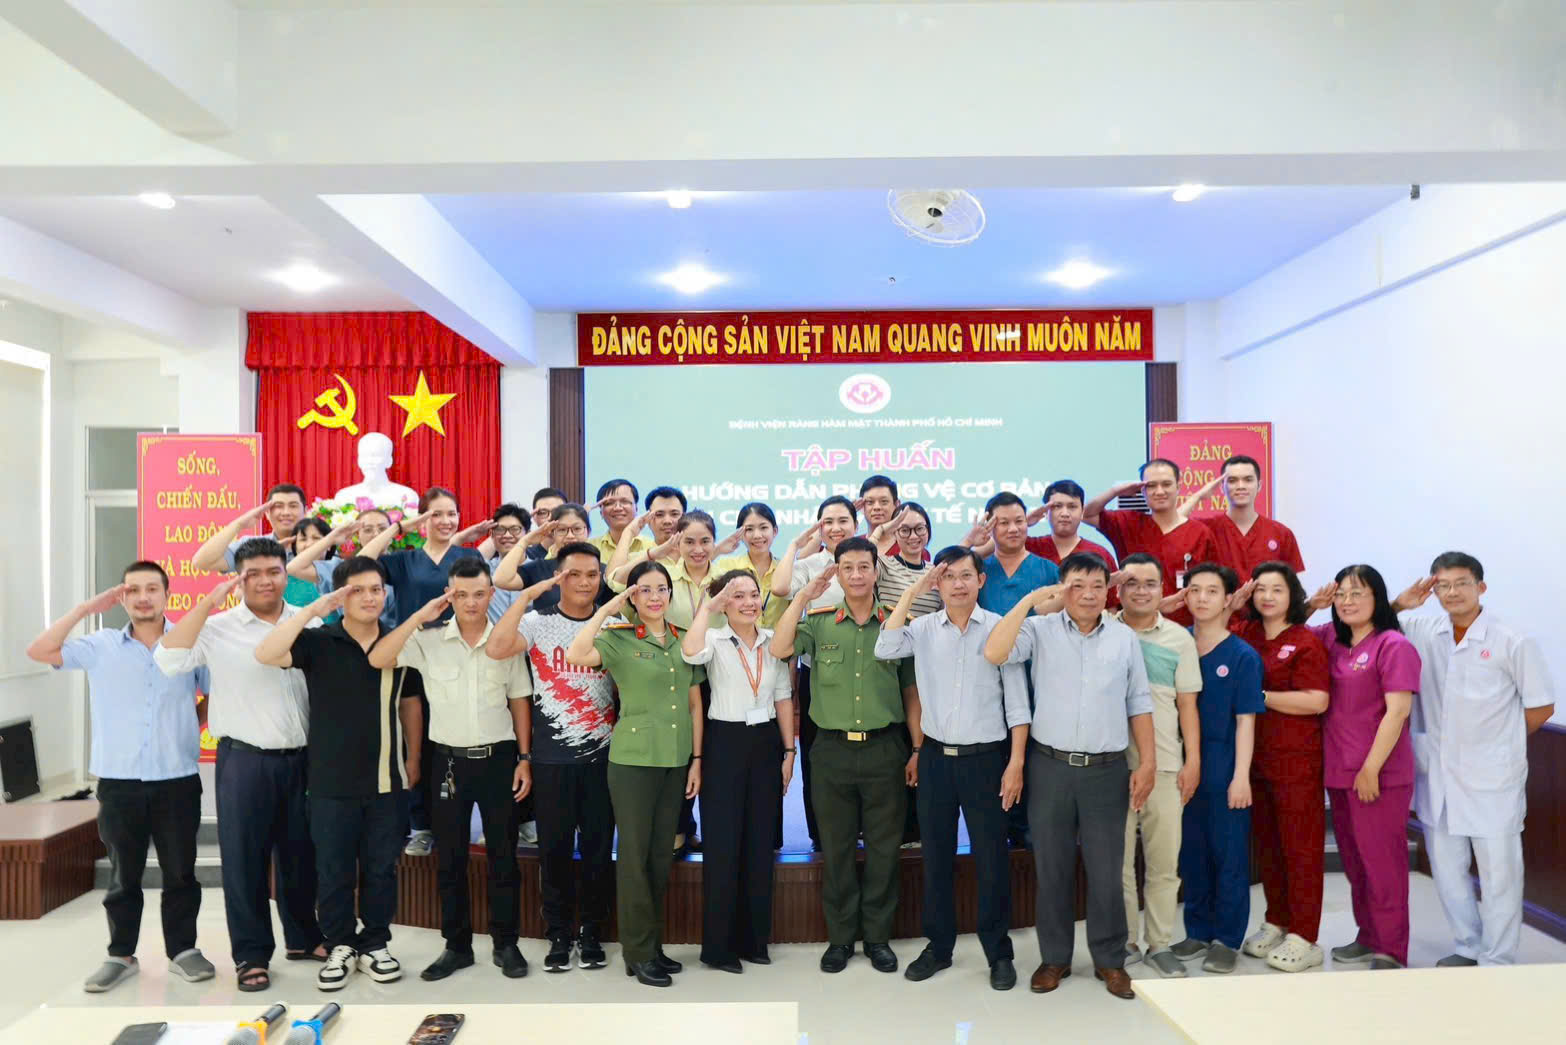
Công an TPHCM tập huấn cách phòng vệ an toàn cho các trường học, ngân hàng
An ninh mạng cũng không còn là việc riêng của bộ phận công nghệ thông tin. Khi dữ liệu trở thành nền tảng cho quản lý, kinh doanh và cung cấp dịch vụ, trách nhiệm bảo vệ dữ liệu phải gắn với cả đơn vị nghiệp vụ và người đứng đầu. Bộ phận kỹ thuật hiểu hệ thống, nhưng đơn vị nghiệp vụ mới nắm rõ dữ liệu nào quan trọng và hậu quả sẽ ra sao nếu dữ liệu bị mất, bị sửa đổi hoặc không thể truy cập.
Kỹ sư có thể xây dựng phương án sao lưu, nhưng người đứng đầu phải xác định dịch vụ nào cần ưu tiên duy trì, nguồn lực nào cần huy động và khi nào cần cô lập hệ thống để ngăn sự cố lan rộng. Nghị định số 331/2026/NĐ-CP ngày 19/8/2026 về bảo vệ an ninh mạng đối với hệ thống thông tin tiếp tục đặt ra yêu cầu bảo vệ tương xứng với tính chất, quy mô và mức độ quan trọng của hệ thống.
Vì vậy, người đứng đầu phải biết hệ thống nào đang lưu giữ dữ liệu quan trọng, đâu là dịch vụ thiết yếu, ai đang được cấp quyền truy cập và đơn vị sẽ làm gì trong những giờ đầu tiên khi xảy ra sự cố. Ở góc độ này, an ninh dữ liệu trước hết là vấn đề quản trị và trách nhiệm.
Tài khoản có thể bị đánh cắp, thiết bị có thể nhiễm mã độc và quyền truy cập có thể bị lợi dụng ngay cả khi lớp bảo vệ bên ngoài chưa bị phá vỡ. Vì thế, "đã đăng nhập" không thể đồng nghĩa với "được tin cậy hoàn toàn". Mỗi người chỉ nên được cấp quyền phù hợp với nhiệm vụ; khi chuyển vị trí công tác, quyền truy cập phải được điều chỉnh; khi nghỉ việc, tài khoản phải được khóa.
Những dấu hiệu bất thường như tải xuống lượng lớn hồ sơ, truy cập ngoài khung giờ quen thuộc hoặc đăng nhập từ thiết bị lạ cần được phát hiện và kiểm tra. Với hàng nghìn cơ quan, đơn vị, nhà thầu và đối tác cùng tham gia hệ thống số, kỷ luật "đúng người, đúng quyền, đúng thời điểm" càng trở nên quan trọng.
Một hệ thống được bảo vệ tốt không có nghĩa sự cố sẽ không xảy ra. Điều quan trọng là phải tính trước khả năng bị tấn công, mất kết nối hoặc xảy ra lỗi nghiêm trọng để hạn chế thiệt hại và khôi phục hoạt động thiết yếu trong thời gian nhanh nhất.
Cơ quan, đơn vị phải biết dữ liệu quan trọng đã được sao lưu hay chưa, bản sao có độc lập với hệ thống chính không, dịch vụ thiết yếu có phương án thay thế hay không; đồng thời xác định rõ ai tiếp nhận cảnh báo, ai có quyền cô lập hệ thống và trình tự khôi phục được thực hiện thế nào. Nếu chỉ trả lời những câu hỏi này khi sự cố đã xảy ra, thời gian quý giá sẽ bị tiêu tốn vào việc xác định trách nhiệm và cách xử lý.
Trung tâm Tác chiến an ninh mạng của Công an TPHCM, vận hành từ năm 2026, góp phần tăng cường năng lực giám sát, cảnh báo và phối hợp ứng phó. Nhưng cảnh báo chỉ thực sự có giá trị khi từng đơn vị đã có đầu mối, quy trình phản ứng và thẩm quyền xử lý cụ thể.
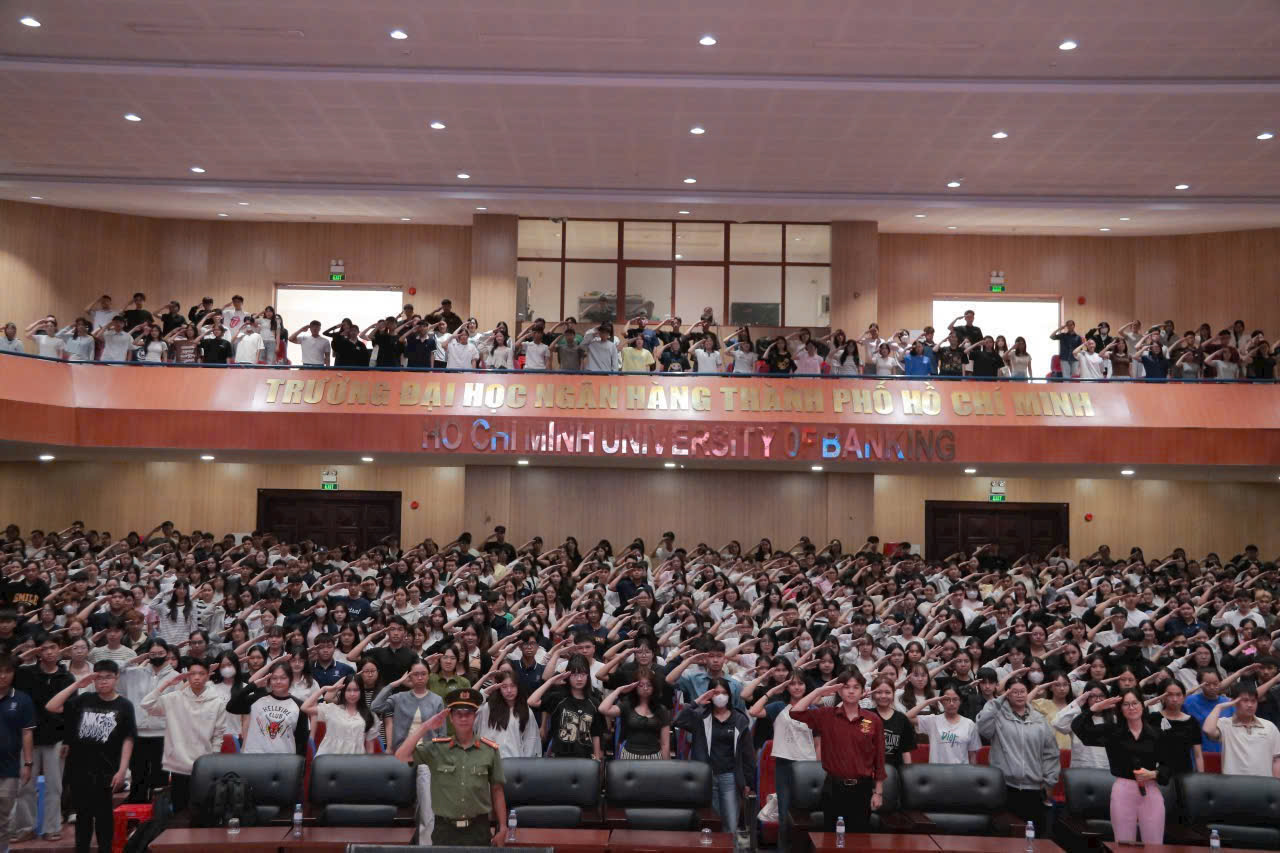
Công an TPHCM tuyên truyền về pháp luật và an ninh mạng
"Thế trận" an ninh trên không gian số
Không gian số của TPHCM không chỉ giới hạn trong hệ thống cơ quan nhà nước. Hàng triệu giao dịch mỗi ngày đi qua ngân hàng, viễn thông, bệnh viện, trường học, vận tải, thương mại điện tử và các nhà cung cấp phần mềm. Mỗi tổ chức lưu giữ dữ liệu khách hàng cũng đồng thời nắm giữ một phần niềm tin của xã hội.
Doanh nghiệp phải biết mình đang thu thập dữ liệu gì, vì sao cần thu thập, ai được quyền sử dụng, lưu giữ trong bao lâu và chia sẻ cho những ai. Trách nhiệm bảo vệ dữ liệu cũng phải được mở rộng đến nhà thầu, nhà cung cấp và các bên thứ ba có quyền tiếp cận. Trong một hệ sinh thái liên thông, một đối tác được cấp quyền quá rộng hoặc có mức độ bảo vệ yếu hơn có thể trở thành cửa ngõ rủi ro cho cả hệ thống.
Dù hệ thống hiện đại đến đâu, công nghệ cũng khó bảo vệ tài khoản nếu người sử dụng tự cung cấp mật khẩu, mã xác thực hoặc cài đặt ứng dụng theo hướng dẫn của kẻ lừa đảo. Người dân vì thế phải trở thành chủ thể chủ động trong bảo vệ không gian số, thay vì chỉ là đối tượng thụ hưởng các biện pháp an ninh.
Lực lượng Công an nhiều lần khuyến cáo người dân không cung cấp mật khẩu, mã xác thực qua điện thoại; không truy cập các đường dẫn không rõ nguồn gốc; không chuyển tiền theo yêu cầu "xác minh" tài khoản; đồng thời kiểm tra lại thông tin qua các kênh chính thức khi nhận cuộc gọi, tin nhắn bất thường. Thực tế nhiều vụ việc cho thấy tội phạm không nhất thiết phải phá vỡ hệ thống nếu có thể khiến chính người dùng "mở cửa".
Mỗi người cũng cần cân nhắc kỹ những thông tin mình chủ động công khai. Ngày sinh, số điện thoại, lịch trình, nơi làm việc, thông tin về con cái hay hình ảnh giấy tờ có thể vô hại khi đứng riêng lẻ, nhưng khi được tổng hợp lại, chúng có thể giúp kẻ xấu xây dựng những kịch bản giả mạo ngày càng thuyết phục. Bảo vệ dữ liệu cá nhân, vì thế, không chỉ là yêu cầu an ninh mà còn là một kỹ năng sống cơ bản trong xã hội số.
Không một lực lượng chuyên trách nào có thể một mình bảo vệ toàn bộ không gian số của một siêu đô thị. Cơ quan nhà nước chịu trách nhiệm bảo vệ dữ liệu công dân và hệ thống công; doanh nghiệp bảo vệ dữ liệu khách hàng; trường học trang bị kỹ năng số; gia đình giúp trẻ em, người cao tuổi nhận biết nguy cơ; còn mỗi người dân phải biết kiểm chứng thông tin và chủ động bảo vệ tài khoản của mình.
Lực lượng Công an giữ vai trò nòng cốt trong bảo vệ an ninh quốc gia trên không gian mạng, phát hiện và đấu tranh với tội phạm. Nhưng "thế trận" chỉ thực sự vững chắc khi mỗi cơ quan, tổ chức, doanh nghiệp và công dân đều hiểu rõ phần trách nhiệm của mình. Mỗi tài khoản được bảo vệ tốt, mỗi dữ liệu được sử dụng đúng mục đích, mỗi cuộc gọi bất thường được kiểm chứng đều góp phần thu hẹp không gian hoạt động của tội phạm trên môi trường số.
Niềm tin số - đích đến của siêu đô thị an toàn
Suy cho cùng, xã hội số chỉ có thể vận hành khi con người đặt niềm tin vào hệ thống mình sử dụng. Người dân thực hiện thủ tục trực tuyến vì tin hồ sơ, thông tin cá nhân được bảo vệ; sử dụng ngân hàng số vì tin các giao dịch được bảo đảm an toàn. Doanh nghiệp chia sẻ dữ liệu vì tin thông tin được khai thác đúng mục đích; cơ quan nhà nước ra quyết định vì tin dữ liệu đầy đủ, chính xác và không bị can thiệp trái phép.
TPHCM đang bước vào giai đoạn dữ liệu và trí tuệ nhân tạo tham gia ngày càng sâu vào công tác quản trị; các nền tảng dùng chung tiếp tục được mở rộng, cơ sở dữ liệu từng bước kết nối, các Trung tâm điều hành thông minh (IOC) được triển khai và vận hành ở nhiều cấp. Đây là hướng đi tất yếu, nhưng tốc độ phát triển phải song hành với sự vững chắc. Một đô thị hiện đại không chỉ được đo bằng số lượng ứng dụng hay tỷ lệ thủ tục trực tuyến, mà còn bằng độ tin cậy của hệ thống, tính chính xác và an toàn của dữ liệu, cũng như khả năng duy trì hoạt động liên tục khi xảy ra sự cố.
Với TPHCM, "lá chắn" của đô thị số không chỉ được tạo nên bởi công nghệ, mà là sự kết hợp của pháp luật, hạ tầng kỹ thuật, kỷ luật trong quản trị dữ liệu, trách nhiệm của người đứng đầu, sự chủ động của lực lượng Công an, ý thức tuân thủ của doanh nghiệp và kỹ năng tự bảo vệ của người dân. Khi những lớp bảo vệ ấy cùng vận hành đồng bộ, "mạch máu số" của Thành phố mới có thể lưu thông đúng hướng, an toàn và bền vững. Khi đó, an ninh không còn chỉ là yêu cầu bảo vệ thành quả số hóa, mà trở thành một bộ phận cấu thành năng lực phát triển của TP.HCM trong kỷ nguyên số.
(CATP) Từ ngày 15/9/2026, Hệ thống thông tin phục vụ chỉ đạo, điều hành (IOC) các cấp chính thức vận hành trên toàn TP.HCM, đánh dấu bước chuyển từ phương thức tổng hợp, báo cáo phân tán sang quản trị dựa trên dữ liệu. Khi dữ liệu ngày càng trở thành cơ sở để đánh giá tình hình và ra quyết định, yêu cầu đặt ra không chỉ là kết nối được bao nhiêu hệ thống, mà còn phải bảo đảm các kết nối an toàn, dữ liệu đáng tin cậy và Thành phố có khả năng duy trì hoạt động khi xảy ra sự cố.
Trung tá, TS. LÊ TIẾN THÀNH (Phó Trưởng Khoa - Trường Đại học An ninh Nhân dân)