Phá vỡ nhiều nhóm bán dữ liệu quy mô lớn
Ngày 05/6/2026, Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao phối hợp Phòng Cảnh sát hình sự Công an tỉnh Lâm Đồng khởi tố một học sinh lớp 10 ở tỉnh Nghệ An về các tội danh theo Điều 288 và Điều 289 Bộ luật Hình sự. Qua điều tra, cơ quan Công an xác định học sinh này đã xâm nhập hệ thống thông tin tiêm chủng quốc gia để thu thập dữ liệu cá nhân của người dân, sau đó rao bán trên các hội, nhóm chuyên mua bán dữ liệu trên mạng.
Bước đầu, cơ quan chức năng xác định đối tượng đã bán khoảng 20 triệu thông tin cá nhân, thu lợi bất chính hơn 100 triệu đồng. Vụ việc cho thấy dữ liệu cá nhân đang trở thành loại "hàng hóa" được các đối tượng thu thập, trao đổi và mua bán trái phép trên không gian mạng, với nhiều phương thức ngày càng tinh vi.
Tiếp đó, ngày 07/7/2026, Công an tỉnh Nghệ An phát hiện một nhóm chuyên mua bán thông tin cá nhân trên Facebook và các nhóm kín Telegram. Qua khám xét, lực lượng chức năng thu giữ hơn 72GB dữ liệu, chứa trên 50 triệu thông tin cá nhân. Kết quả điều tra bước đầu xác định, từ tháng 6/2025, nhóm này đã thu thập, mua bán dữ liệu của cán bộ, công chức, học sinh, sinh viên và lãnh đạo doanh nghiệp tại nhiều địa phương, qua đó thu lợi bất chính hơn 1 tỷ đồng.
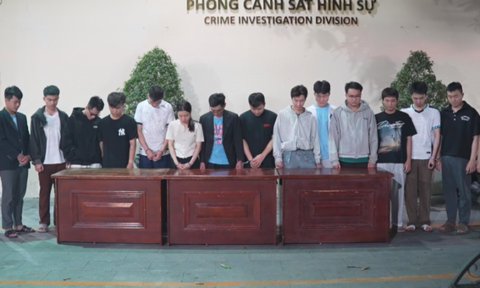
Công an TPHCM khởi tố 11 vụ án, gần 200 bị can lừa đảo "hợp đồng kỳ nghỉ”, các đối tượng đã mua dữ liệu cá nhân để tiếp cận nạn nhân
Tại TPHCM, tình trạng thu thập, mua bán trái phép dữ liệu cá nhân cũng được phát hiện trong quá trình điều tra các vụ án lừa đảo chiếm đoạt tài sản. Ngày 19/6/2026, Công an TPHCM cho biết đã khởi tố 11 vụ án, gần 200 bị can về tội "Lừa đảo chiếm đoạt tài sản" liên quan các đường dây núp bóng doanh nghiệp để kinh doanh, bán hợp đồng kỳ nghỉ, qua đó chiếm đoạt 612 tỷ đồng.
Đáng chú ý, trong quá trình hoạt động, các đối tượng còn tổ chức thu thập, mua bán trái phép dữ liệu cá nhân để phục vụ việc tiếp cận, phân loại và khai thác khách hàng. Theo Phòng Cảnh sát hình sự Công an TPHCM, kết quả điều tra ban đầu cho thấy nguồn dữ liệu về bị hại mà các công ty sử dụng chủ yếu được mua từ các đối tượng chuyên thu thập, mua bán dữ liệu trên mạng xã hội và các nhóm kín.
Những vụ việc trên cho thấy dữ liệu cá nhân đang bị khai thác trái phép dưới nhiều hình thức, từ việc xâm nhập hệ thống thông tin để lấy dữ liệu, thu thập thông tin trên không gian mạng đến mua bán qua các hội, nhóm kín. Các loại dữ liệu bị rao bán ngày càng đa dạng, từ thông tin định danh, số điện thoại, địa chỉ đến dữ liệu liên quan cán bộ, công chức, học sinh, sinh viên, khách hàng và doanh nghiệp.
Cũng theo báo cáo của Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, chỉ trong 6 tháng đầu năm 2026, lực lượng Công an đã phát hiện, xử lý 40 vụ việc liên quan đến lộ, mất, mua bán dữ liệu trái phép.
Cơ quan Công an cảnh báo, dữ liệu cá nhân bị thu thập, mua bán trái phép không chỉ xâm phạm quyền riêng tư mà còn có thể trở thành nguồn thông tin để các đối tượng thực hiện lừa đảo, giả danh, chiếm đoạt tài sản hoặc tiếp tục cung cấp cho các đường dây tội phạm khác.
Việc hình thành các thị trường mua bán dữ liệu trên mạng cũng gây khó khăn cho công tác bảo vệ thông tin cá nhân và phòng ngừa tội phạm sử dụng công nghệ cao.
Hàng rào pháp lý ngăn chận "chợ đen" dữ liệu
Bộ Công an đang chủ trì xây dựng nhiều dự án luật, trong đó Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân được xác định có ý nghĩa chiến lược, tạo nền tảng pháp lý thống nhất về an ninh mạng, an ninh dữ liệu và bảo vệ dữ liệu cá nhân. Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao cũng đang hoàn thiện dự án Luật An ninh dữ liệu, dự kiến trình Quốc hội trong thời gian tới.
Ngày 24/5/2025, khi Quốc hội thảo luận dự án Luật Bảo vệ dữ liệu cá nhân, Bộ trưởng Bộ Công an Lương Tam Quang cho rằng nếu không cấm mua bán dữ liệu cá nhân như hàng hóa thông thường và không có chế tài đủ nghiêm, sẽ phát sinh nguy cơ hình thành thị trường ngầm về dữ liệu. Theo Bộ trưởng, trong nhiều vụ án lừa đảo chiếm đoạt tài sản quy mô lớn, tình trạng lộ lọt, mua bán dữ liệu cá nhân là một trong những nguyên nhân giúp các đối tượng thực hiện hành vi phạm tội.
Đối tượng mua bán 120 triệu dữ liệu cá nhân bị Công an tỉnh Đắk Lắk bắt giữ
Luật Bảo vệ dữ liệu cá nhân được Quốc hội khóa XV thông qua, có hiệu lực từ ngày 01/1/2026. Điều 7 nghiêm cấm mua, bán dữ liệu cá nhân, trừ trường hợp luật có quy định khác. Trước đó, Luật Dữ liệu có hiệu lực từ ngày 01/7/2025. Ngày 31/12/2025, Chính phủ ban hành Nghị định 356/2025/NĐ-CP quy định chi tiết một số điều và biện pháp thi hành Luật Bảo vệ dữ liệu cá nhân, trong đó quy định về cơ quan chuyên trách và Cổng thông tin quốc gia về bảo vệ dữ liệu cá nhân.
Luật An ninh mạng có hiệu lực từ ngày 01/7/2026, kế thừa và hợp nhất Luật An ninh mạng năm 2018 với Luật An toàn thông tin mạng năm 2015, tạo cơ sở pháp lý thống nhất trong bảo đảm an ninh, an toàn trên không gian mạng.
Mới đây, Nghị định 330/2026/NĐ-CP về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 19/8/2026. Theo quy định, hành vi xử lý dữ liệu khi chưa có sự đồng ý hoặc thiết lập mặc định đồng ý có thể bị phạt 30-50 triệu đồng; cố ý tiếp tục xử lý dữ liệu sau khi chủ thể yêu cầu ngừng có thể bị phạt 50-70 triệu đồng.
Đối với hành vi mua bán trái phép dữ liệu cá nhân, khoản 1 Điều 53 Nghị định 330 quy định tổ chức vi phạm có thể bị phạt từ 2 đến 10 lần khoản thu có được từ hành vi vi phạm; mức phạt đối với cá nhân bằng một nửa mức phạt đối với tổ chức.
Về hình sự, một số vụ án tại Đắk Lắk và Lâm Đồng áp dụng Điều 288 Bộ luật Hình sự về tội đưa hoặc sử dụng trái phép thông tin mạng máy tính, mạng viễn thông. Khung cơ bản có mức phạt tiền 30-200 triệu đồng, cải tạo không giam giữ đến 3 năm hoặc phạt tù 6 tháng đến 3 năm. Trường hợp phạm tội có tổ chức hoặc thu lợi bất chính từ 200 triệu đồng trở lên có thể bị phạt tiền 200 triệu đồng đến 1 tỷ đồng hoặc phạt tù 2-7 năm.
Đáng chú ý, Bộ Công an đang đề xuất hình sự hóa riêng các hành vi liên quan đến dữ liệu cá nhân. Dự thảo Bộ luật Hình sự (sửa đổi) đề xuất bổ sung ba tội danh: xâm phạm dữ liệu cá nhân (Điều 159a), mua, bán trái phép dữ liệu cá nhân (Điều 159b) và cản trở hoạt động bảo vệ dữ liệu cá nhân (Điều 159c).
Đối với tội mua, bán trái phép dữ liệu cá nhân, dự thảo đề xuất mức cao nhất từ 7-10 năm tù hoặc phạt tiền 1-2 tỷ đồng nếu mua bán dữ liệu cơ bản của từ 25.000 chủ thể, dữ liệu nhạy cảm của từ 5.000 chủ thể hoặc thu lợi bất chính từ 1 tỷ đồng trở lên. Dự thảo cũng đề xuất áp dụng trách nhiệm hình sự đối với pháp nhân thương mại vi phạm.
Từ phát hiện đến chủ động phòng ngừa
Tại Đắk Lắk, vụ việc mua bán dữ liệu cá nhân được phát hiện từ công tác nắm tình hình trên không gian mạng của Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao Công an tỉnh. Sau đó, đơn vị phối hợp Phòng Cảnh sát hình sự xác minh, triệu tập hai anh em ruột liên quan để làm rõ.
Ở cấp Bộ, ngày 24/7/2026, Bộ Công an tổ chức hội nghị tập huấn chuyên sâu Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân trong Công an nhân dân, trực tiếp tại hội trường Bộ và trực tuyến đến Công an các địa phương. Việc quán triệt, triển khai hai đạo luật được xác định là nhiệm vụ trọng tâm năm 2026, trong đó chú trọng rà soát quy trình nghiệp vụ, bảo đảm không phát sinh khoảng trống pháp lý hoặc chồng chéo trong quá trình áp dụng.
Theo Bộ Công an, Nghị định 330/2026/NĐ-CP không chỉ nhằm xử lý vi phạm mà quan trọng hơn là tạo cơ chế phòng ngừa, yêu cầu cơ quan, tổ chức, doanh nghiệp chủ động bảo vệ dữ liệu và bảo đảm an toàn trên không gian mạng.
Công tác phòng ngừa được đặt ra đối với cả doanh nghiệp và người dân. Bộ Công an nhấn mạnh, doanh nghiệp không thể chỉ mua một danh sách số điện thoại rồi mặc nhiên sử dụng để gọi điện, nhắn tin quảng cáo mà phải kiểm soát nguồn dữ liệu, căn cứ và mục đích xử lý, đồng thời tạo cơ chế để người dùng từ chối.
Đối với người dân, cơ quan Công an khuyến cáo cần cảnh giác với hoạt động mua bán dữ liệu cá nhân, bởi đây có thể là nguồn thông tin để các đối tượng thực hiện cuộc gọi, tin nhắn rác, giả mạo và lừa đảo trực tuyến.
Từ vụ việc tại Đắk Lắk, Công an tỉnh khuyến cáo người dân hạn chế chia sẻ thông tin cá nhân không cần thiết trên mạng; cảnh giác với các đường link, mã QR, ứng dụng không rõ nguồn gốc; tuyệt đối không cung cấp mã OTP, mật khẩu cho người khác để tránh vô tình làm lộ dữ liệu cá nhân.