Thủ đoạn ngày càng tinh vi
Tại hội thảo chuyên đề "AI & deepfake - vũ khí mới của lừa đảo nhắm vào lãnh đạo doanh nghiệp" do Chi hội phía Nam - Hiệp hội An ninh mạng Quốc gia (NCA) phối hợp cùng Mobifone tổ chức mới đây, Thiếu tướng Lê Minh Mạnh (Chi hội trưởng Chi hội phía Nam NCA) cho biết, công nghệ AI đang phát triển với tốc độ nhanh, mang lại nhiều cơ hội nhưng đồng thời đặt ra những thách thức mới đối với công tác bảo đảm an ninh, an toàn thông tin.
Đáng chú ý, deepfake - công nghệ sử dụng AI để giả mạo hình ảnh, giọng nói đang bị các đối tượng xấu lợi dụng để thực hiện những thủ đoạn lừa đảo ngày càng tinh vi. Trong đó, không ít vụ việc đã nhắm thẳng vào cấp lãnh đạo doanh nghiệp, gây thiệt hại nghiêm trọng chỉ trong thời gian ngắn.
Theo ông Đặng Quang Minh (Giám đốc Công ty Cổ phần TPV Datatrust), trước đây, trong một cuộc gọi video hoặc cuộc họp trực tuyến, người dùng thường có tâm lý tin tưởng khi nhìn thấy đúng khuôn mặt và nghe đúng giọng nói của người đang giao tiếp. Tuy nhiên, công nghệ hiện nay đã làm giả cả hình ảnh và giọng nói, thậm chí được sử dụng trong các cuộc gọi qua nền tảng trực tuyến nhằm đưa ra những yêu cầu, "mệnh lệnh" giả mạo để tấn công người thân, đối tác hoặc các mối quan hệ trong doanh nghiệp.
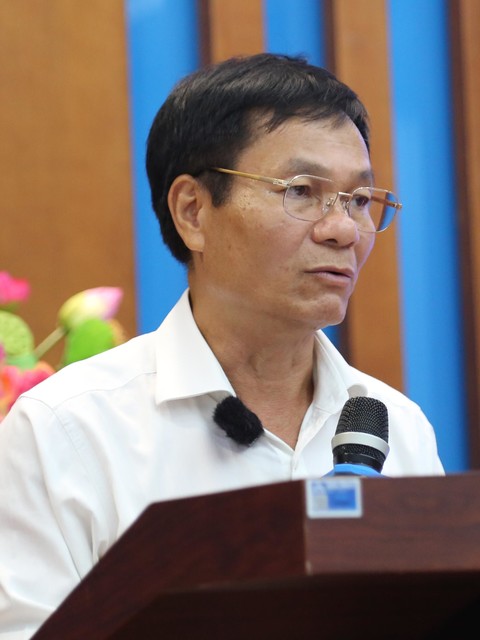
Thiếu tướng Lê Minh Mạnh phát biểu
Theo phân tích của các chuyên gia, AI đang giúp các đối tượng thực hiện những cuộc tấn công phức tạp hơn, gồm nhiều bước hơn và có khả năng gây thiệt hại lớn hơn. Tại khu vực Châu Á - Thái Bình Dương, trong đó có Việt Nam, phương thức tấn công giả mạo danh tính đang là vấn đề đáng quan tâm.
Trước đây, các đối tượng thường dựa vào hình ảnh 2D như đối chiếu ảnh selfie của người dùng với ảnh trên giấy tờ tùy thân để thực hiện tấn công giả mạo danh tính. Khi các giải pháp bảo mật được nâng cấp, đối tượng tấn công chuyển sang sử dụng video quay sẵn, camera ảo hoặc kỹ thuật "video injection" nhằm tìm cách vượt qua hệ thống bảo mật. Các giải pháp xác thực vì thế phải bổ sung những bước kiểm tra chủ động, chẳng hạn yêu cầu người dùng quay mặt sang trái, phải, tiến gần hoặc lùi xa camera.
Đến giai đoạn 2024-2025, phương thức giả mạo đã có thể kết hợp nhiều loại thông tin danh tính thay vì chỉ nhắm vào một hình ảnh hoặc yếu tố riêng lẻ. Đặc biệt, từ năm 2026, mối nguy cơ được các chuyên gia đề cập là AI agent. Theo đó, AI có khả năng được sử dụng để tìm kiếm điểm yếu và tác động vào nhiều công đoạn của quy trình, từ tiếp nhận người dùng, xác thực danh tính cho tới thực hiện và hoàn tất giao dịch.
Hiện nay, deepfake khai thác chính quy trình phê duyệt khi giọng nói, khuôn mặt và OTP đều có thể bị giả mạo hoặc chiếm đoạt nên dù "nhìn thấy, nghe thấy hay nhận được mã OTP" không còn đủ để xác nhận đúng người. "Điều này đặt ra nguyên tắc phòng ngừa quan trọng: "nhìn thấy, nghe thấy" chưa đồng nghĩa với việc đã xác định chính xác danh tính người đang giao tiếp", ông Minh chia sẻ.
Các chuyên gia cảnh báo, điều đáng lo ngại là kẻ gian không nhất thiết phải "đánh bại" toàn bộ hệ thống bảo mật. Chúng có thể tìm mắt xích yếu nhất trong quy trình vận hành, khai thác tâm lý chủ quan hoặc tình huống khẩn cấp để thúc đẩy nhân viên thực hiện giao dịch trước khi kịp kiểm chứng.
Không thể chỉ trông chờ vào công nghệ
Để đối phó với nguy cơ giả mạo danh tính bằng AI, các chuyên gia công nghệ cho rằng doanh nghiệp cần áp dụng nhiều lớp xác thực thay vì phụ thuộc vào một yếu tố duy nhất. Các lớp bảo vệ có thể bao gồm đối chiếu khuôn mặt với giấy tờ tùy thân; yêu cầu người dùng thực hiện thao tác trực tiếp trước camera; sử dụng công nghệ phát hiện tính sống và tính chân thực của hình ảnh; đồng thời kiểm tra nguồn dữ liệu, thiết bị nhằm phát hiện camera ảo hoặc dấu hiệu can thiệp vào luồng dữ liệu.
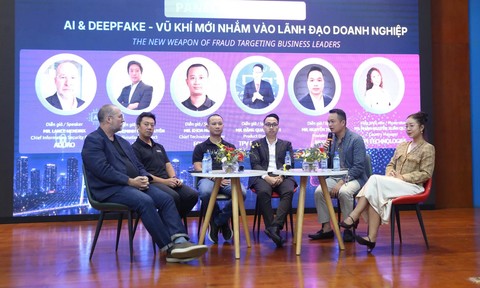
Các diễn giả tại hội thảo
Ông An Minh Khôi Nguyên (Kiến trúc sư giải pháp IBM) cho biết, khi AI chuyển từ vai trò "trả lời" sang khả năng tự lập kế hoạch, truy cập dữ liệu và thực hiện hành động trên hệ thống thực, bài toán bảo đảm an ninh cũng thay đổi căn bản. Theo đó, an ninh kỹ thuật mới chỉ giải quyết một phần rủi ro khi triển khai Agentic AI, phần còn lại nằm ở cơ chế quản trị và trách nhiệm của con người.
Theo đó, có 4 rủi ro chính khi doanh nghiệp triển khai Agentic AI. Thứ nhất, AI có thể được cấp quyền truy cập quá rộng, làm gia tăng thiệt hại nếu bị tấn công hoặc lợi dụng. Thứ hai, việc AI hành động thay người dùng nhưng thiếu cơ chế ủy quyền rõ ràng có thể khiến doanh nghiệp khó xác định ai yêu cầu và ai thực sự thực hiện. Thứ ba, nếu thiếu kiểm soát theo thời gian thực, các thao tác của AI có thể vượt khỏi giới hạn an toàn. Cuối cùng, khó truy trách nhiệm khi xảy ra sự cố, nếu không thể xác định AI đã làm gì, theo quyền của ai và trong phạm vi nào. Vì vậy, doanh nghiệp phải kiểm soát và giám sát toàn bộ quá trình AI thực hiện hành động.
Ông Đặng Quang Minh cho biết, bên cạnh giải pháp kỹ thuật, quy trình nội bộ được xem là một "chốt chặn" quan trọng. Với những giao dịch có giá trị lớn hoặc có dấu hiệu bất thường, doanh nghiệp cần xác minh lại thông tin, phân loại mức độ rủi ro trước khi phê duyệt; lưu nhật ký để xác định người phê duyệt và phục vụ việc giám sát, truy vết khi xảy ra sự cố.
Đặc biệt, doanh nghiệp và người lao động cần nâng cao cảnh giác khi nhận được những yêu cầu có một hoặc nhiều dấu hiệu như thúc giục xử lý rất gấp; giao dịch phát sinh ngoài giờ làm việc hoặc trong kỳ nghỉ; đột ngột yêu cầu thay đổi tài khoản nhận tiền; yêu cầu giữ bí mật; hoặc đề nghị sử dụng một kênh xác thực chưa từng được sử dụng trước đó... Đây là những tình huống cần được kiểm tra kỹ trước khi thực hiện giao dịch.
Ngoài ra, doanh nghiệp không thể phòng chống gian lận chỉ bằng việc mua hoặc triển khai một giải pháp công nghệ. Theo các chuyên gia, cần đồng thời hình thành hai lớp phòng vệ: công nghệ xác thực đủ mạnh và quy trình kiểm soát đủ chặt chẽ. Mỗi doanh nghiệp cần xác lập ngưỡng giao dịch, phân loại rủi ro, quy định cụ thể kênh xác thực, cơ chế phê duyệt và giám sát. Đối với những yêu cầu chuyển tiền hoặc giao dịch quan trọng được đưa ra qua điện thoại, tin nhắn hay cuộc gọi video, việc xác minh lại bằng một kênh độc lập, tuân thủ đúng quy trình phê duyệt nội bộ có thể giúp hạn chế nguy cơ bị dẫn dụ bởi hình ảnh hoặc giọng nói giả mạo.
Cùng với đó, công tác đào tạo nhân sự cần được thực hiện thường xuyên để cán bộ, nhân viên nhận diện những tình huống bất thường và biết cách xử lý trước các phương thức lừa đảo mới. Bởi trong bối cảnh AI ngày càng có khả năng tạo ra nội dung giả giống thật, ý thức cảnh giác của con người và một quy trình kiểm chứng chặt chẽ vẫn là những mắt xích quan trọng trong phòng, chống lừa đảo sử dụng công nghệ cao.